

28.01.2026 Utilisation frauduleuse des moyens de paiement numériques
Hameçonnage avec une prétendue alerte de sécurité concernant Microsoft 365
Des cybercriminels envoient des courriels frauduleux prétendant provenir de Microsoft ou de Microsoft 365. Ces messages ont pour objectif d’obtenir des données personnelles sensibles ainsi que des informations de paiement via un site web frauduleux.
L’arnaque
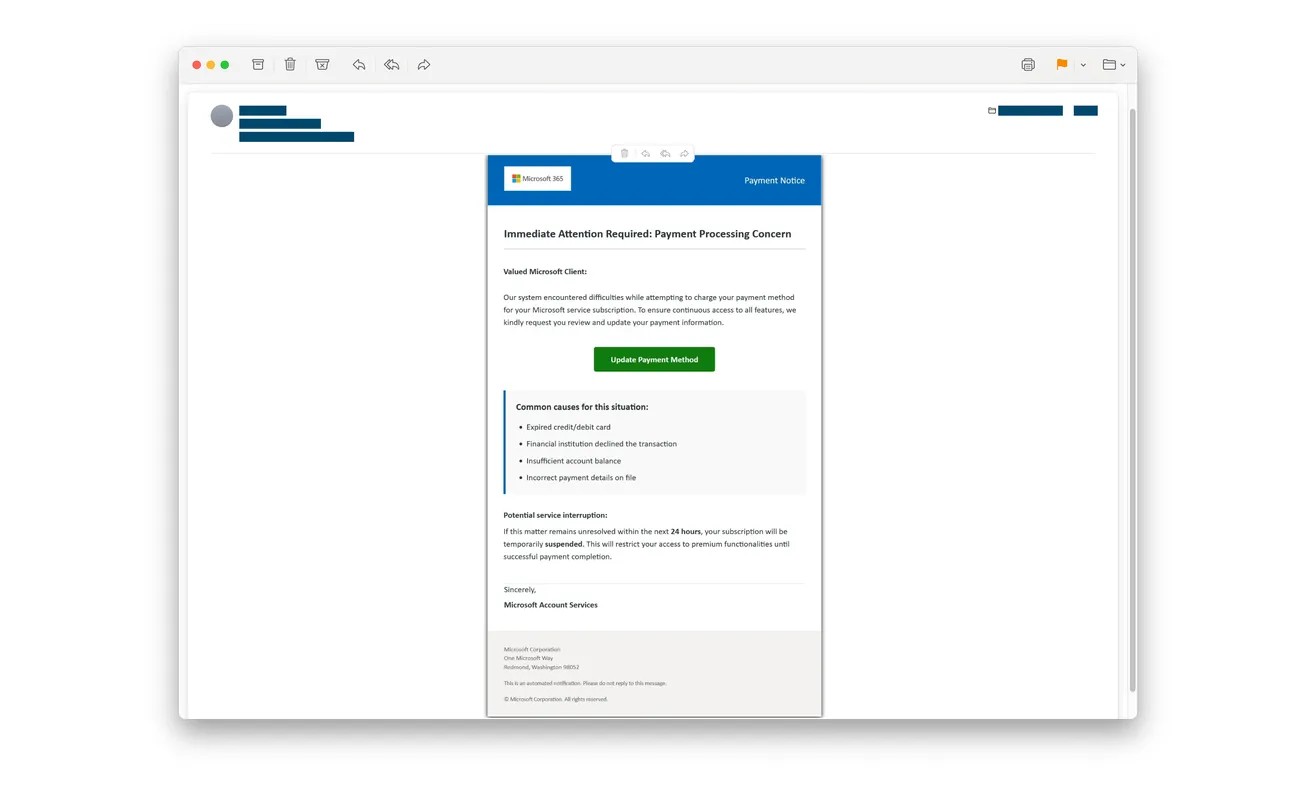
Dans le courriel de phishing, il est affirmé que la facturation d’un abonnement Microsoft 365 n’a pas pu être traitée avec succès. Parmi les raisons avancées figurent notamment une carte de crédit expirée, des informations de paiement erronées ou le refus de la transaction par l’établissement financier. Afin d’exercer une pression supplémentaire, le message menace d’une restriction ou d’une suspension imminente du compte Microsoft 365.
Le courriel contient un bouton bien visible, portant par exemple la mention « Update Payment Method » ou « Mettre à jour le mode de paiement », qui redirige vers un site web frauduleux.
Capture d'écran d'un e-mail frauduleux
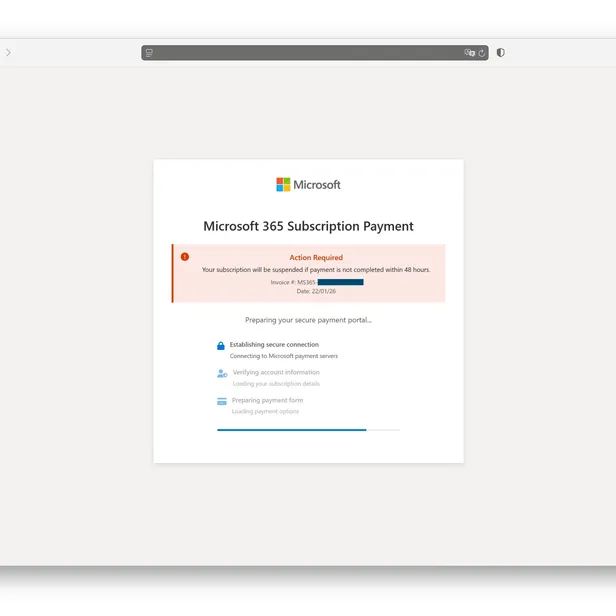
Le site web accessible via le lien est conçu pour imiter visuellement le portail officiel de Microsoft 365 et semble fiable à première vue. Les personnes concernées y sont invitées, étape par étape, à saisir des informations sensibles. Il s’agit notamment de l’adresse électronique et des identifiants du compte Microsoft, de données personnelles telles que le nom, l’adresse et le numéro de téléphone, ainsi que d’informations de carte de crédit dans le cadre d’une prétendue mise à jour du mode de paiement.
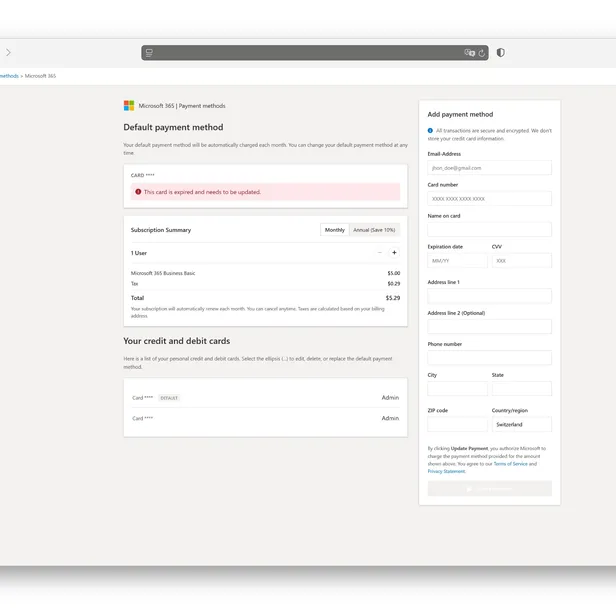
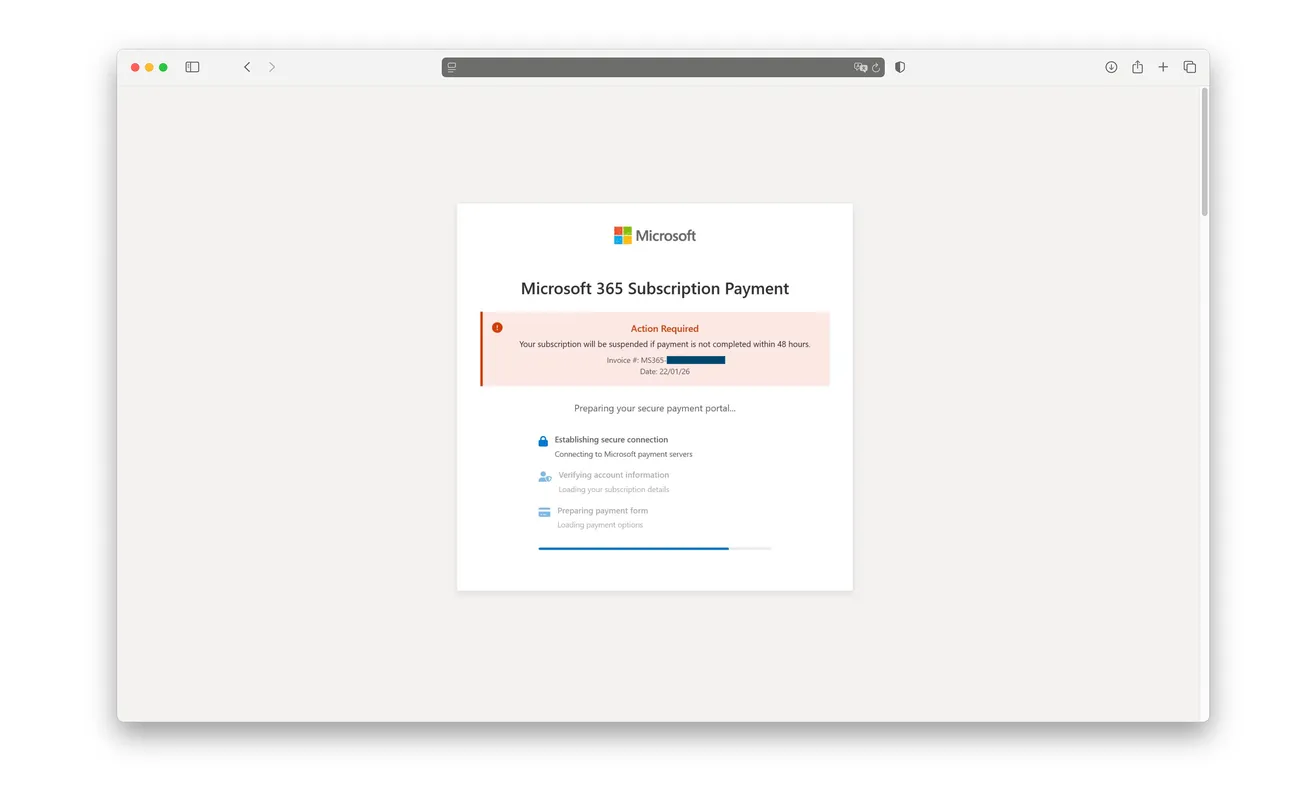
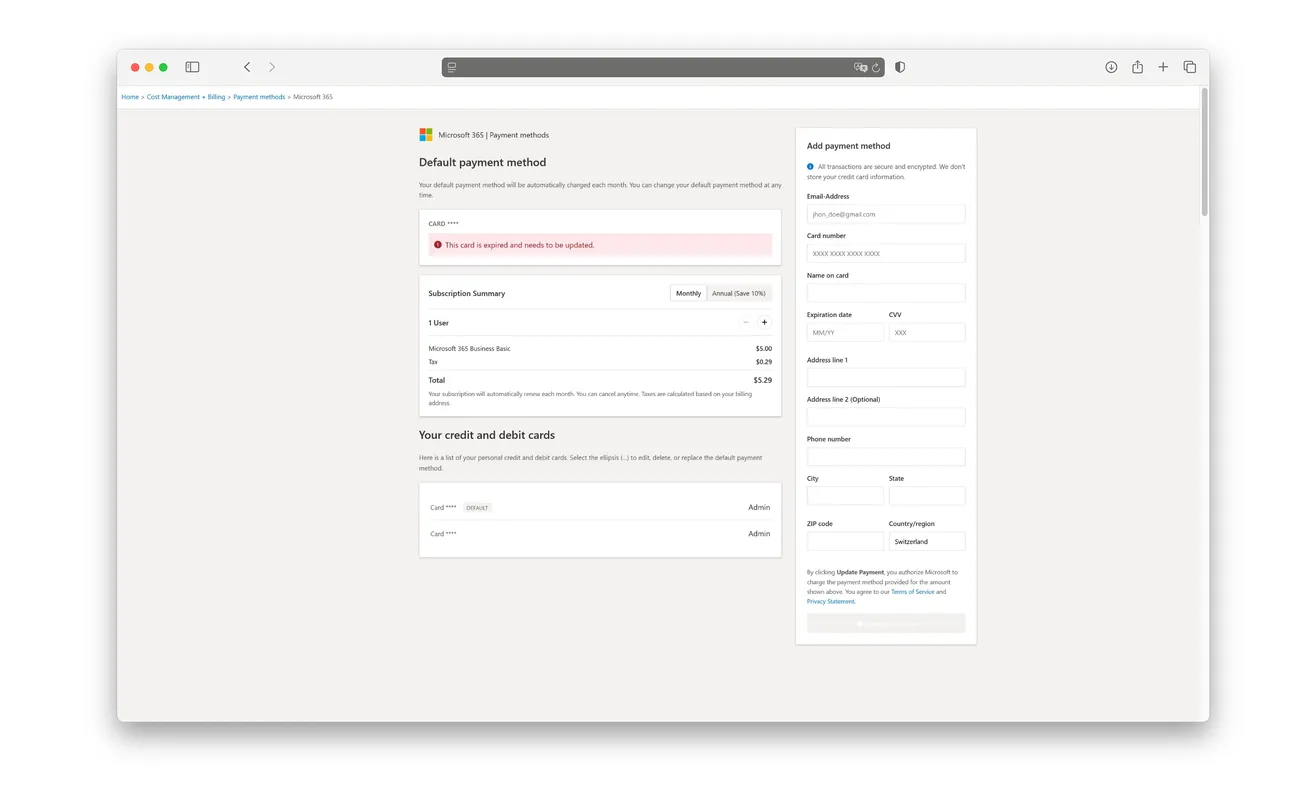
Une fois ces informations saisies, une fenêtre de sécurité supplémentaire apparaît. À cette étape, un code SMS prétendument envoyé à des fins de confirmation est demandé. Il s’agit en réalité d’un véritable code de sécurité lié à une connexion ou à un paiement parallèle effectué par les escrocs. En saisissant ce code, les personnes concernées permettent aux cybercriminels de contourner des mécanismes de protection tels que l’authentification à deux facteurs.
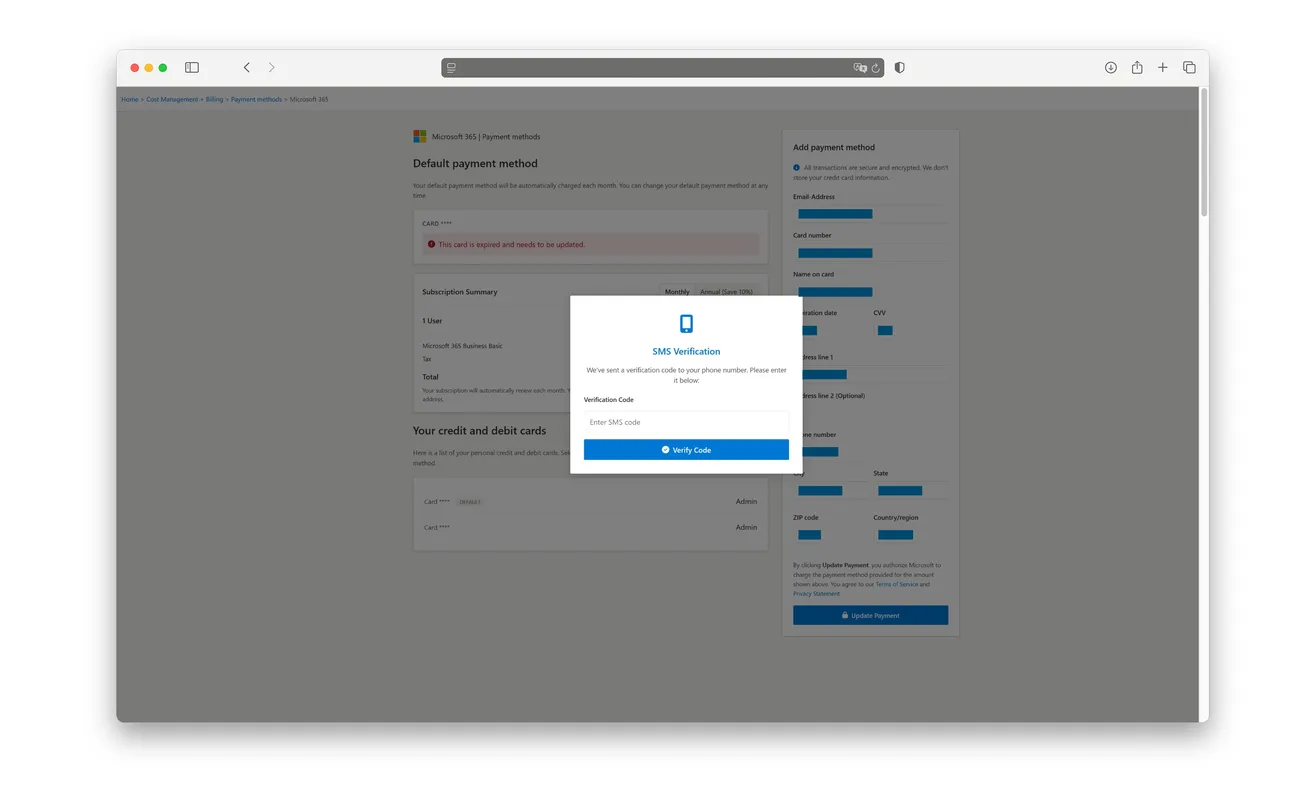
Grâce aux identifiants ainsi obtenus, les auteurs accèdent au compte Microsoft 365. Les comptes compromis peuvent ensuite être utilisés pour effectuer des transactions non autorisées, usurper l'identité des victimes ou se livrer à d'autres activités frauduleuses.
Que dois-je faire
- Signalez les e-mails suspects sur cybercrimepolice.ch.
- Ignorez l'e-mail et supprimez-le ou déplacez-le dans les courriers indésirables ou spam.
- Ne suivez jamais les liens figurant dans des e-mails, des SMS, etc. ou sur d'autres sites web et ne divulguez jamais de données sensibles vous concernant si vous n'avez pas procédé à des vérifications approfondies au préalable.
- En cas de doute, il est conseillé de se renseigner directement auprès de l'entreprise concernée afin de clarifier la légitimité de l'e-mail.
J’ai donné mes informations
- Informez immédiatement votre banque et faites bloquer les données d'accès et la carte de crédit concernée.
- Modifiez le mot de passe de votre compte Microsoft ainsi que de tous les autres comptes pour lesquels vous utilisez les mêmes identifiants.
- Après avoir pris rendez-vous par téléphone, rendez-vous à votre poste de police cantonale le plus proche et déposez plainte.


